Cross-chain transfer часто выглядит как обычный перевод: выбрать source network, destination network, token и нажать Bridge. Но технически blockchain A не может сам «увидеть» окончательное событие в blockchain B без отдельного verification mechanism. Поэтому bridge — это не транспортный тоннель, а система доказательства того, что на одной стороне действительно произошло событие, на основании которого другая сторона имеет право mint, unlock или выполнить message.
Bridge решает проблему доказательства состояния другой сети
Две независимые chains имеют собственный consensus, validator set и canonical history. Ethereum не обязан доверять Solana block, Cosmos chain не обязан автоматически принимать Ethereum receipt, а L2 не является частью L1 execution state в буквальном смысле.
Чтобы перенести value или message, bridge должен ответить на вопрос: **какое доказательство достаточно, чтобы destination chain поверила событию source chain?** Именно ответ на него и является trust model.
Transfer value и transfer information — одно и то же ядро
Token bridge можно представить как messaging protocol с дополнительной accounting логикой. Сначала система доказывает message «на source chain был заблокирован 1 ETH для destination address X», а затем destination contract выпускает representation или открывает claim.
Bridge не телепортирует оригинальный token
Native ETH физически не покидает Ethereum ledger. В lock-mint design он остаётся locked в source contract, а destination chain выпускает wrapped/bridged representation. Экономическая связь между ними поддерживается bridge accounting.
Поэтому backing важнее ticker
Два токена с одинаковым символом USDC или ETH на destination chain могут иметь разное происхождение: native issuance, canonical bridge representation или third-party wrapped asset. Их redemption path и security model различаются.
Lock-mint: актив блокируется на source, representation mint-ится на destination
Классическая схема выглядит так:
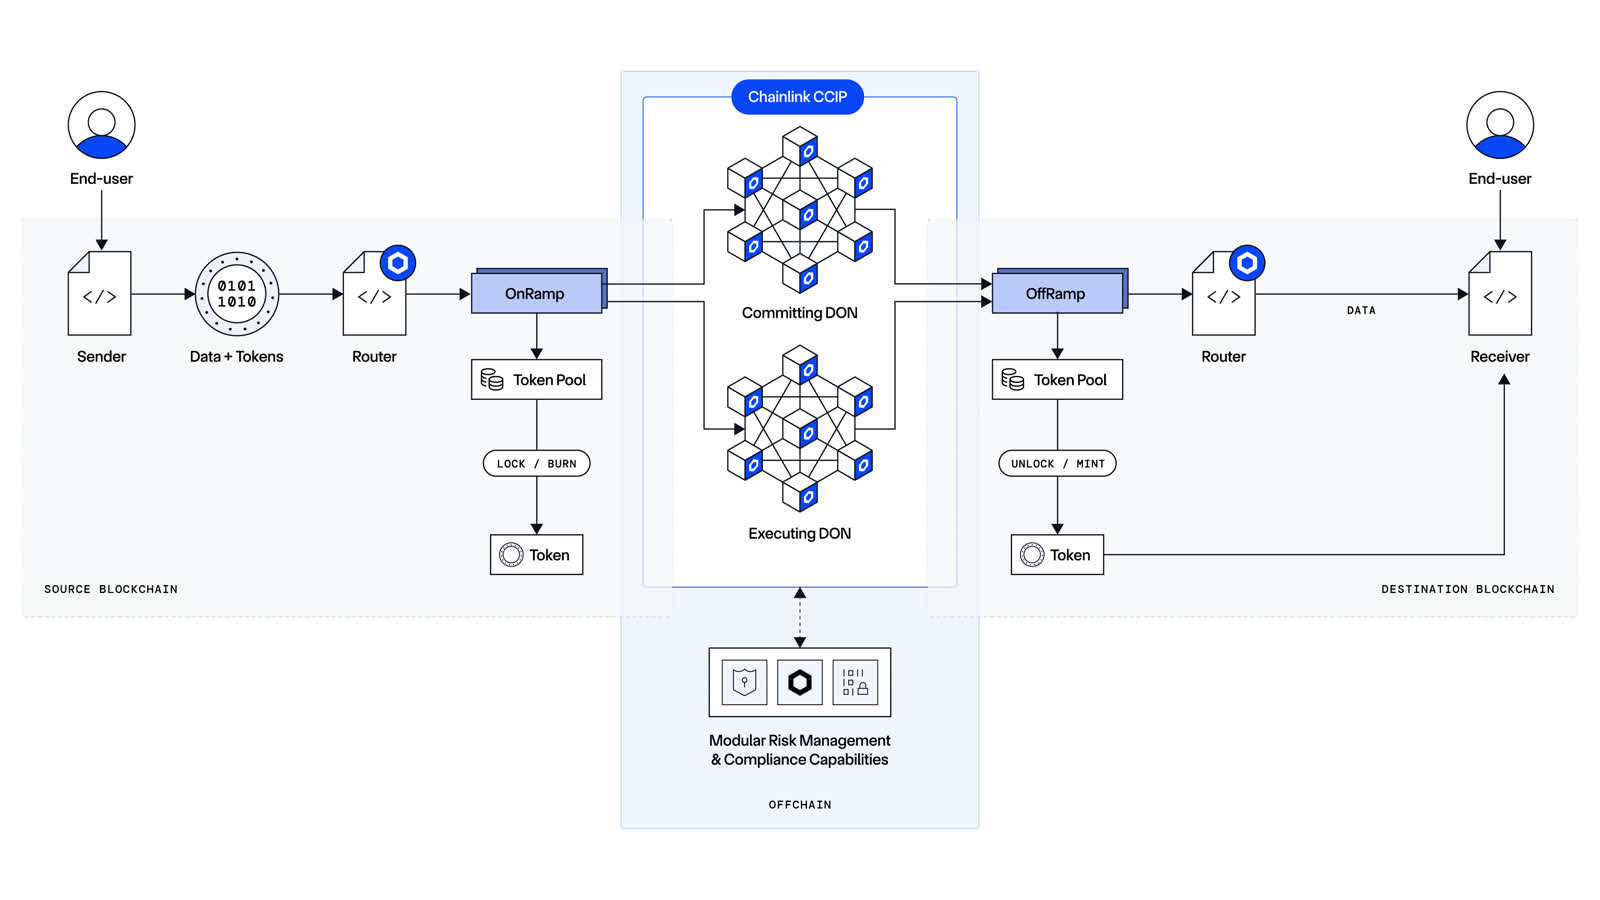
- User отправляет token в bridge contract на source chain.
- Contract блокирует asset и создаёт event/message.
- Verification layer подтверждает, что событие окончательно.
- Destination bridge mint-ит wrapped representation.
- При возврате representation сжигается, а locked source asset разблокируется.
Это удобная модель, потому что total backing можно мыслить как locked collateral ↔ minted representation.
Главный invariant lock-mint
Количество redeemable wrapped assets не должно превышать подтверждённый locked backing. Если attacker способен mint без соответствующего lock, возникает unbacked supply. Если source vault можно вывести без burn destination representation, backing также ломается.
Bridge vault становится honeypot
Чем больше TVL заблокировано в одном contract/multisig, тем ценнее exploit. Bridge security поэтому должна анализировать не только message verification, но и custody source vault.
Если bridge защищает миллиард долларов одним маленьким validator quorum, фактическая безопасность миллиардного vault равна этому quorum, а не market cap обеих chains.
Burn-mint: supply перемещается между canonical issuers
Некоторые assets поддерживают native mint/burn на нескольких chains. Тогда cross-chain transfer может не создавать wrapped collateralized representation. Вместо этого token сжигается на source chain, а после доказательства burn equivalent amount mint-ится на destination.
Экономически total canonical supply сохраняется, если mint authority доверяет verification layer и никакая сторона не может mint без подтверждённого burn.
CCTP-подобная модель отличается от lock-mint
Для native stablecoin issuer burn-mint может быть чище с точки зрения liquidity fragmentation: destination получает native token того же issuer, а не bridge-specific wrapper.
Но trust не исчезает. Появляются issuer mint authority, message attestation, supported-chain contracts и operational controls.
Mint authority — критический trust boundary
Если attacker получает право создать destination mint message или компрометирует issuer key, он может увеличить supply без реального burn. Поэтому «native token» не означает «без bridge risk».
Canonical L2 bridge связывает rollup settlement с L1
Rollup bridge — особый случай. L2 state уже имеет protocol relationship с L1 через commitments, fault proofs или validity proofs. Canonical bridge использует этот settlement path для deposits и withdrawals.
Deposit L1 → L2 обычно проще: L1 contract фиксирует deposit, а L2 system включает corresponding message/state change. Withdrawal L2 → L1 требует доказать L1, что claim действительно принадлежит canonical L2 history.
Optimistic withdrawal наследует challenge period
В optimistic rollup withdrawal может ждать dispute window, потому что L1 ещё даёт участникам время оспорить неправильный state root. Third-party liquidity bridge способен выдать пользователю деньги раньше, но тогда он принимает/перекладывает риск ожидания.
ZK rollup withdrawal зависит от proof pipeline
Validity rollup может завершить correctness path после принятия proof, но latency остаётся функцией batch frequency, proof generation и L1 inclusion/finality.
Guardian/validator bridge доверяет отдельному набору подписантов
Wormhole-style architecture использует Guardians: независимые operators наблюдают supported chains и подписывают сообщения. После достижения требуемого quorum формируется VAA (Verified Action Approval), которое destination contract может проверить.
Это не light-client verification обеих chains. Destination доверяет тому, что достаточное число Guardians честно наблюдало source chain и подписало правильное событие.
Преимущество — универсальность
Такой bridge проще поддерживает chains с разными consensus systems. Не нужно реализовывать полноценный on-chain light client каждой source chain внутри каждой destination chain.
Цена — отдельный validator trust set
Security root теперь включает Guardian keys, quorum policy, software и governance membership. Даже если source и destination chains безопасны, compromise bridge validator set может стать отдельным failure path.
Light-client bridge проверяет consensus другой сети on-chain
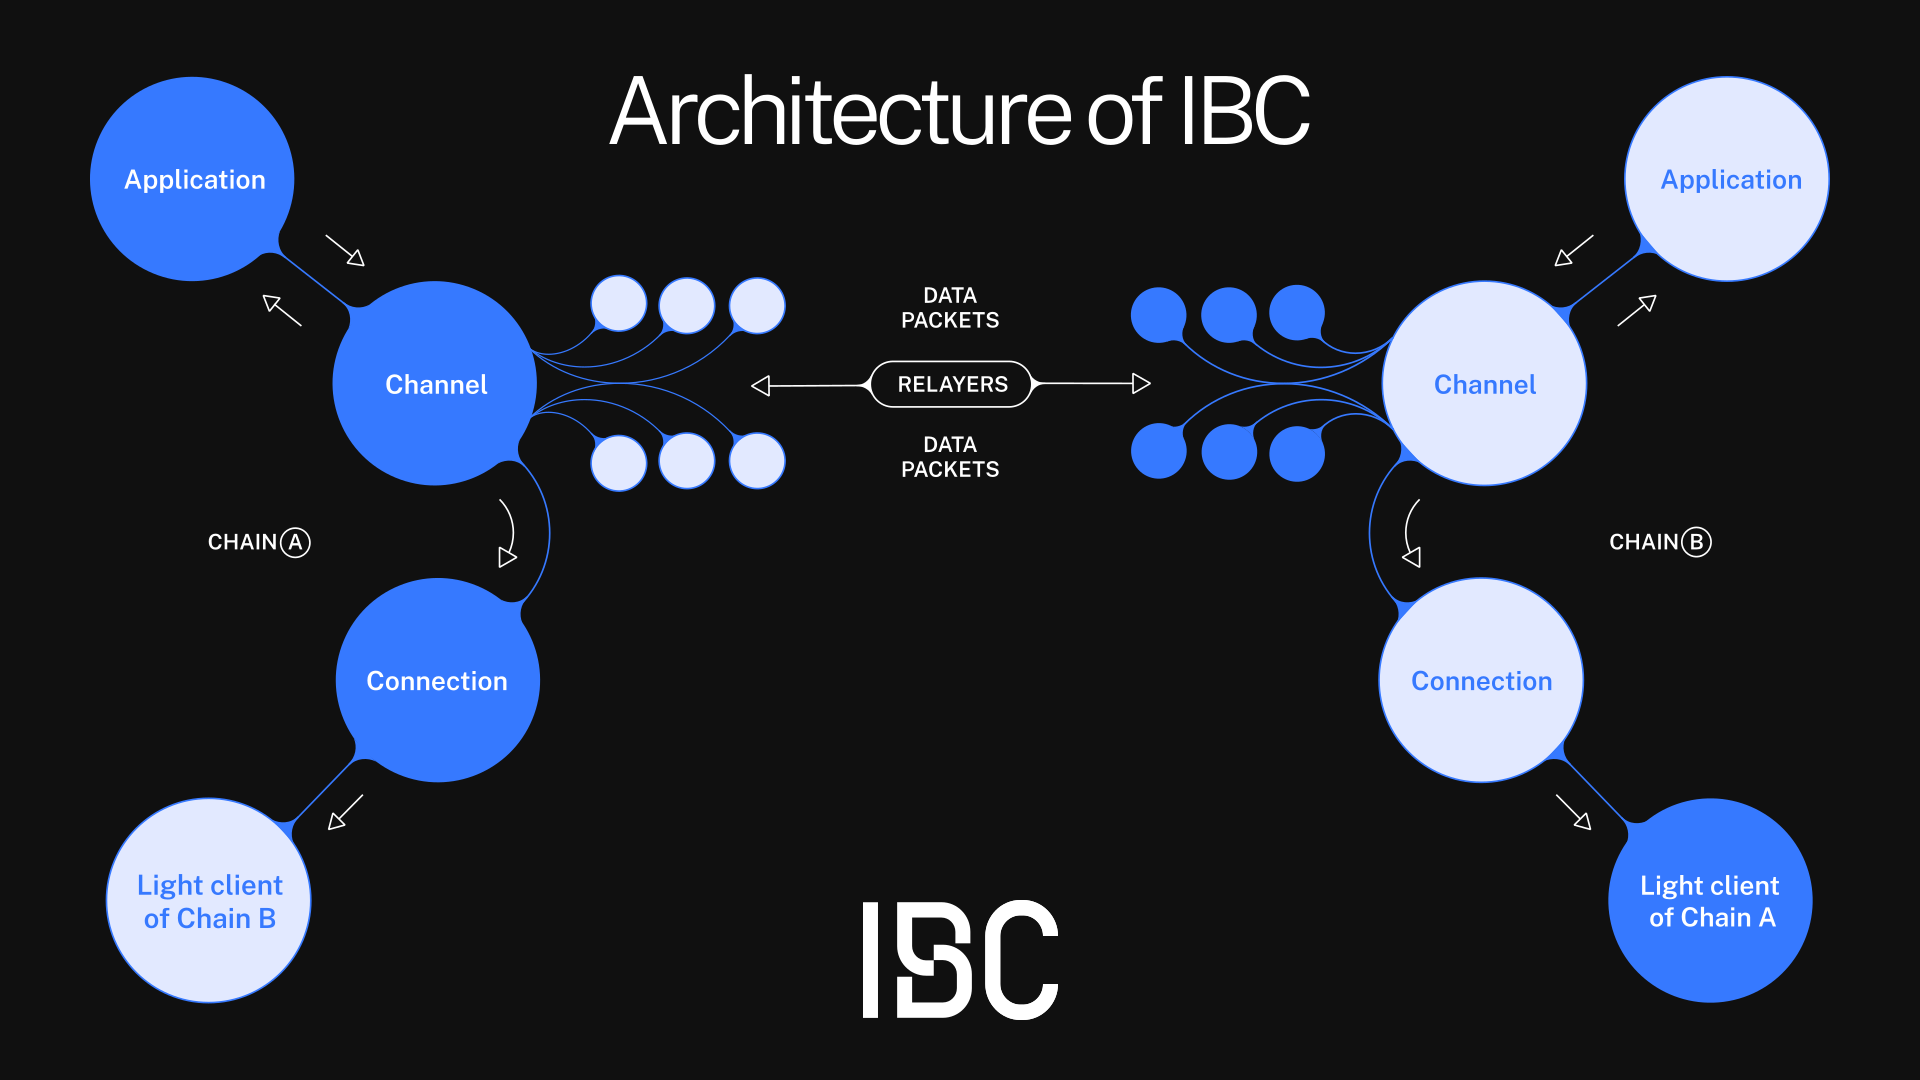
Более trust-minimized подход — destination chain поддерживает light client source chain: headers, validator commitments, consensus proofs и update rules. Message считается допустимым, если inclusion proof проверяется относительно header, который light client уже признал canonical/finalized.
IBC строит interoperability вокруг light clients, connections, channels и packet commitments. Вместо «19 подписантов сказали, что событие было» protocol может проверять cryptographic proof относительно consensus state другой chain.
Light client не означает нулевой trust
Нужно доверять корректности light-client implementation, assumptions source consensus, relayer liveness и governance/upgrades. Кроме того, on-chain verification может быть дорогой или технически сложной.
Relayer не обязан быть доверенным
В хорошо спроектированной proof-based системе relayer лишь переносит proof/message. Если он подделывает данные, destination contract отклоняет proof. Relayer может влиять на liveness — не доставить packet — но не обязательно на correctness.
Проверка consensus стоит ресурсов
Чем сложнее consensus source chain, тем тяжелее реализовать verifier. Это одна из причин, почему universal bridges часто выбирают external attestation networks вместо pairwise light clients.
Finality mismatch — один из самых недооценённых рисков
Source chain event нельзя считать окончательным только потому, что он появился в block explorer. Bridge должен выбрать threshold finality: N confirmations, finalized checkpoint или protocol-specific proof.
Если bridge mint-ит destination asset слишком рано, а source chain reorg удаляет исходный lock/burn, возникает ситуация, где destination representation существует без canonical source event.
Разные chains имеют разные semantics finality
Bitcoin confirmation depth, Ethereum finalized checkpoint, Tendermint-style instant finality и optimistic rollup challenge state — не одно и то же. Bridge должен корректно переводить эти semantics в собственную state machine.
Faster bridge часто означает дополнительный risk capital
Liquidity network может выплатить destination funds до canonical settlement, используя собственный pool. Пользователь получает скорость, а provider принимает reorg/finality/liquidity risk и закладывает его в fee.
Почему bridges ломаются: attack surface шире одного smart contract
Bridge failure можно классифицировать по слоям:
| Слой | Типичный failure mode | Что ломается |
|---|---|---|
| Source custody | Vault exploit / admin key | Locked backing |
| Verification | Forged proof / compromised quorum | False message accepted |
| Message replay | Nonce/domain bug | Повторное исполнение valid message |
| Destination mint | Access-control bug | Unauthorized supply |
| Finality | Source reorg accepted too early | Unbacked destination state |
| Upgrade/governance | Malicious/compromised admin | Verification rules changed |
| Relayer | Outage/censorship | Liveness, not necessarily correctness |
| Frontend | Fake route/address | User signs wrong transaction |
Replay protection обязана связывать message с domain
Подписанное message должно включать source chain, destination chain, nonce/sequence и payload identity. Иначе valid signature для одного context может быть повторно использована в другом.
Upgradeability превращает admin key в часть bridge security
Даже идеально проверенный contract можно заменить через proxy admin. Timelock, multisig, governance quorum и emergency pause — не операционные детали, а часть threat model.
История bridge hacks почти всегда напоминает один урок: безопасность определяется самым слабым verification/custody path, а не количеством chains в интерфейсе.
Как сравнивать bridge до использования
Не начинайте с APY, points или speed. Сначала определите, **что именно вы получите на destination** и каким доказательством этот asset обеспечен.
- Native token или wrapped representation?
- Где хранится backing?
- Кто может mint/unlock?
- Как destination проверяет source event?
- Какой quorum или light client используется?
- Сколько finality ждёт bridge?
- Есть ли rate limits/circuit breakers?
- Кто контролирует upgrades?
- Как пользователь выходит при relayer outage?
- Есть ли canonical redemption path без frontend?
Liquidity bridge и canonical bridge — разные продукты
Canonical bridge оптимизирует trust minimization относительно protocol settlement. Liquidity bridge оптимизирует UX и скорость. Иногда пользователь получает то же economic asset, но failure modes и counterparties различаются.
TVL — не security score
Большой TVL показывает adoption и одновременно увеличивает incentive атаковать систему. Он не является доказательством корректности proof verification или key management.
Главный вывод
Cross-chain bridge — это verification system. Lock-mint хранит backing на source и выпускает representation на destination. Burn-mint переносит canonical supply через контролируемое уничтожение и выпуск. Guardian bridges доверяют отдельному attestation quorum. Light-client bridges пытаются проверять consensus другой chain криптографически. Canonical rollup bridges связывают transfer с L1 settlement path.
У каждой модели есть свой security root. Поэтому вопрос «какой bridge безопаснее?» нельзя решить списком брендов. Нужно спросить: **кто или что доказывает source event, как обрабатывается finality, где находится backing, кто способен изменить verification rules и как пользователь выходит, если посредник перестаёт работать.**
FAQ
Что реально происходит при bridge transfer ETH в другую сеть?
Часто ETH блокируется на source contract, а destination получает wrapped/bridged representation. В canonical L2 bridge accounting может быть тесно связан с rollup settlement.
Чем burn-mint отличается от lock-mint?
Lock-mint сохраняет source asset в vault и создаёт representation. Burn-mint уничтожает canonical token на source и выпускает equivalent canonical token на destination после подтверждения burn.
Что такое light-client bridge?
Это bridge, где destination contract/client проверяет headers и cryptographic proofs source chain согласно её consensus rules вместо доверия отдельному multisig/guardian quorum.
Guardian bridge централизован?
Он использует отдельный ограниченный validator/guardian set. Насколько это децентрализовано, зависит от состава, quorum, key security и governance. Это отдельная trust model относительно обеих chains.
Почему bridge ждёт confirmations/finality?
Чтобы source event не исчез после reorg. Если mint/unlock произойдёт раньше достаточной finality, destination state может оказаться без canonical backing.
Может ли bridge быть безопаснее самих chains?
Нет в практическом смысле end-to-end: он зависит от source/destination chain плюс собственный verification layer. Новый слой может уменьшать отдельные риски, но добавляет собственную attack surface.
Материал носит образовательный характер и не является финансовой рекомендацией или торговым сигналом.